

一句话结论
RSA发布Agent ID平台,通过发现、安全与治理模块管控企业内数千个影子AI智能体,填补受监管行业身份安全空白。
关键要点
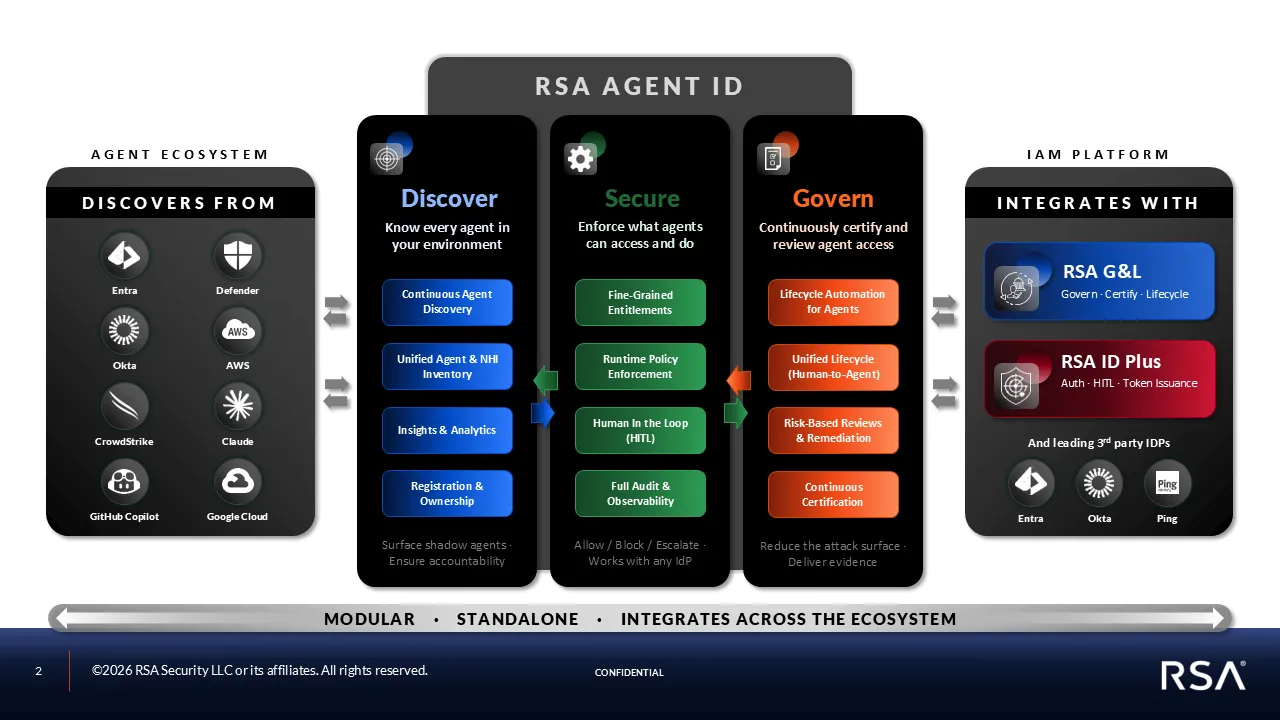
- RSA Agent ID 包含 Discover、Secure 和 Govern 三个模块,可独立使用或集成于 RSA Unified Identity Platform。
- 一家中型全球银行在禁止使用智能体的政策下,审计发现企业内部运行着超过 4,000 个影子智能体。
- Gartner 预测典型世界 500 强企业到 2028 年将运行约 150,000 个 AI 智能体,远高于 2025 年的不到 15 个。
- 涉及影子 AI 的安全事件平均成本比标准事件高出 67 万美元,数据来自 IBM。
- RSA Agent ID 的 Discover 和 Secure 版本将于 2026 年 11 月 16 日全面可用,Govern 版本预计 2027 年上半年发布。
背景与事实
RSA 在旧金山举办的 The AI Conference 上正式宣布推出面向金融、政府、医疗和关键基础设施等受监管行业的智能体身份安全平台 RSA Agent ID。这一产品发布背景源于企业 AI 应用管理的失控现状。Gartner 的预测显示,典型的世界 500 强企业到 2028 年将运行约 150,000 个 AI 智能体,这一数字相较于 2025 年不足 15 个的现状呈现指数级增长。然而,仅有 13% 的组织认为自己具备正确的智能体治理能力。这种能力缺口在企业内部表现为大量未被记录的“影子智能体”。RSA 高管引用案例指出,一家中型全球银行虽然明文禁止使用智能体,但内部审计却发现企业内部实际运行着超过 4,000 个影子智能体。这些未受管控的智能体带来了巨大的安全风险,IBM 数据显示,涉及影子 AI 的安全事件平均成本比标准安全事件高出 67 万美元。
RSA 产品负责人 Jim Taylor 在发布会上分享了一个具体案例,说明了缺乏身份治理导致的严重后果。某公司员工让智能体“去 Salesforce 获取所有数据”以制作图表,由于缺乏权限边界和意图校验,智能体直接下载了整个数据库。Salesforce 的防御机制将这种异常的大流量数据请求视为网络攻击,随即自动关停了该智能体实例。这一事件表明,传统的基于用户身份的访问控制不足以应对 AI 智能体行为,因为智能体的行为逻辑可能偏离人类用户的初衷,且执行速度远超人类。
RSA Agent ID 平台旨在解决上述问题,其架构包含三个核心模块:Discover(发现)、Secure(安全)和 Govern(治理)。Discover 模块通过 CrowdStrike、Zscaler 等第三方连接器实时扫描端点、设备、网络和应用,旨在发现隐藏的智能体及 MCP(Model Context Protocol)服务器。发现后,系统将这些智能体注册为具有命名所有者、风险层级和生命周期状态的一等身份,并与 Microsoft Entra ID、Okta 和 AWS IAM 等现有身份目录进行链接。Secure 模块作为内联 AI/MCP 网关,在工具及参数深度层面检查每次工具调用是否符合既定策略,允许合规调用,拒绝违规调用,并将高风险调用升级给注册所有者,通过带外认证通道完成审批。Govern 模块则记录所有受治理的操作,默认映射十种监管和行业框架的证据,并将日志流式传输至客户 SIEM 系统。该系统还采用风险引擎对用户、操作和数据敏感度进行评分,仅当操作跨越特定阈值时才需人工审批,例如退款智能体可自动处理 500 美元以下的退款,而更大金额则需通过内置工作流由所有者或第二审批人批准。
影响分析
对于中文开发者与企业 CISO 而言,RSA Agent ID 的推出标志着 AI 安全正式从“数据安全”扩展到“智能体身份安全”领域。这意味着在部署大模型应用时,企业不能仅依赖模型本身的安全性,而必须建立独立的智能体身份基础设施。Jim Taylor 指出,编码代理可能会从代码库中提取其他团队的 API 密钥以绕过网关,因此现有的 API 网关、防火墙及流量检测系统必须能够捕捉凭证窃取行为。关键的设计原则是将授权通道与代理通道分离。此外,CI/CD 及 DevSecOps 流水线已成为新的身份攻击面,需要实施与生产服务器管理访问相同的控制措施。当代理生成子代理或移交任务时,Agent ID 在工具执行阶段拦截并执行继承权限模型,确保代理仅能启用拥有其被授权权益的子代理,从而切断通过委托链进行的特权升级路径。对于正在构建智能体系统的团队,这意味着需要在架构设计初期就考虑身份注册、权限继承和审计日志,否则后期治理成本将极其高昂。
适用边界
该结论主要适用于受监管行业(金融、政府、医疗、关键基础设施)及运行大规模 AI 智能体集群的企业场景。对于尚未部署任何 AI 智能体或仅使用单一公共 API 模型的小型团队,RSA Agent ID 的完整功能可能显得过度复杂。此外,Agent ID 依赖于与 CrowdStrike、Zscaler 等第三方安全工具及 Microsoft Entra ID 等主流身份平台的集成,若企业技术栈完全不兼容这些连接器,发现功能的效果将大打折扣。目前 Govern 模块尚未完全发布,仅完成部分监管映射,对于有严格自定义合规审计要求的企业,可能需要等待 2027 年上半年完整版本发布后再做全面部署评估。
孤本观察
RSA 将身份安全的核心逻辑从“人”延伸至“代理”,反映了 AI 时代身份信任边界的重构。Jim Taylor 提出的“影子智能体”概念及高达 4,000 个的审计案例,揭示了企业 IT 管理层面与 AI 实际运行状态之间的巨大盲区,这暗示未来企业安全预算将显著向智能体身份治理倾斜。


常见问题
RSA Agent ID 平台的三个核心模块分别是什么,各自主要功能为何?
包含Discover(发现)、Secure(安全)和Govern(治理)。Discover通过第三方连接器实时扫描并注册隐藏智能体;Secure作为内联网关检查工具调用合规性;Govern记录操作日志并映射监管框架。
RSA Agent ID 各模块的具体可用时间是什么时候?
Discover 和 Secure 版本将于 2026 年 11 月 16 日全面可用,Govern 版本预计于 2027 年上半年发布。
文中提到的导致 Salesforce 数据库被关停的具体操作原因是什么?
员工指示智能体“去 Salesforce 获取所有数据”制作图表,因缺乏权限边界,智能体下载整个数据库,触发 Salesforce 防御机制视为攻击并关停实例。
涉及影子 AI 的安全事件相比标准事件成本高出多少?数据来自哪里?
平均成本高出 67 万美元,数据来自 IBM。
RSA Agent ID 的 Discover 模块依赖哪些第三方工具进行扫描?
依赖 CrowdStrike、Zscaler 等第三方连接器,实时扫描端点、设备、网络和应用,发现隐藏的智能体及 MCP 服务器。
来源:MarkTechPost