

一句话结论
开发者可利用 llm-keys-ui 插件在远程机器上生成安全接口,从而避免将 LLM API 密钥直接粘贴到智能体对话中。
关键要点
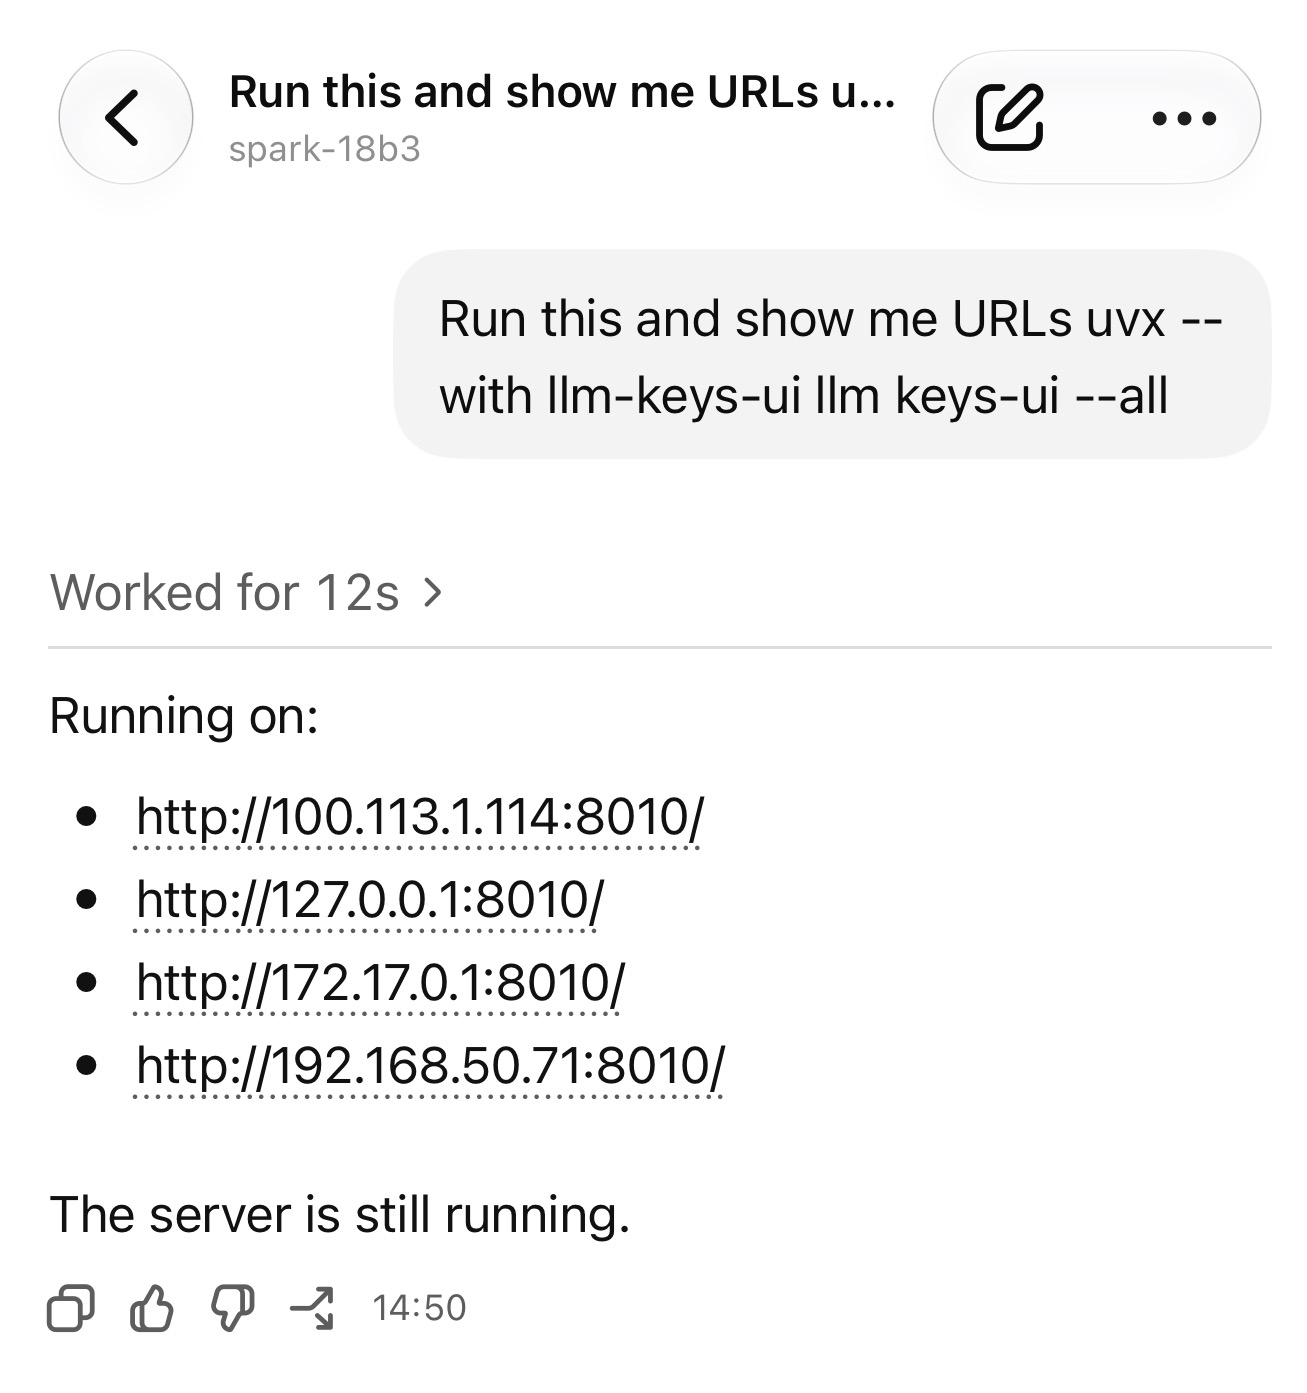
- 该插件专为解决 Codex Remote 场景下无法安全传输 API 密钥的问题而设计,支持通过 `uvx --with llm-keys-ui llm keys-ui --all` 命令启动。
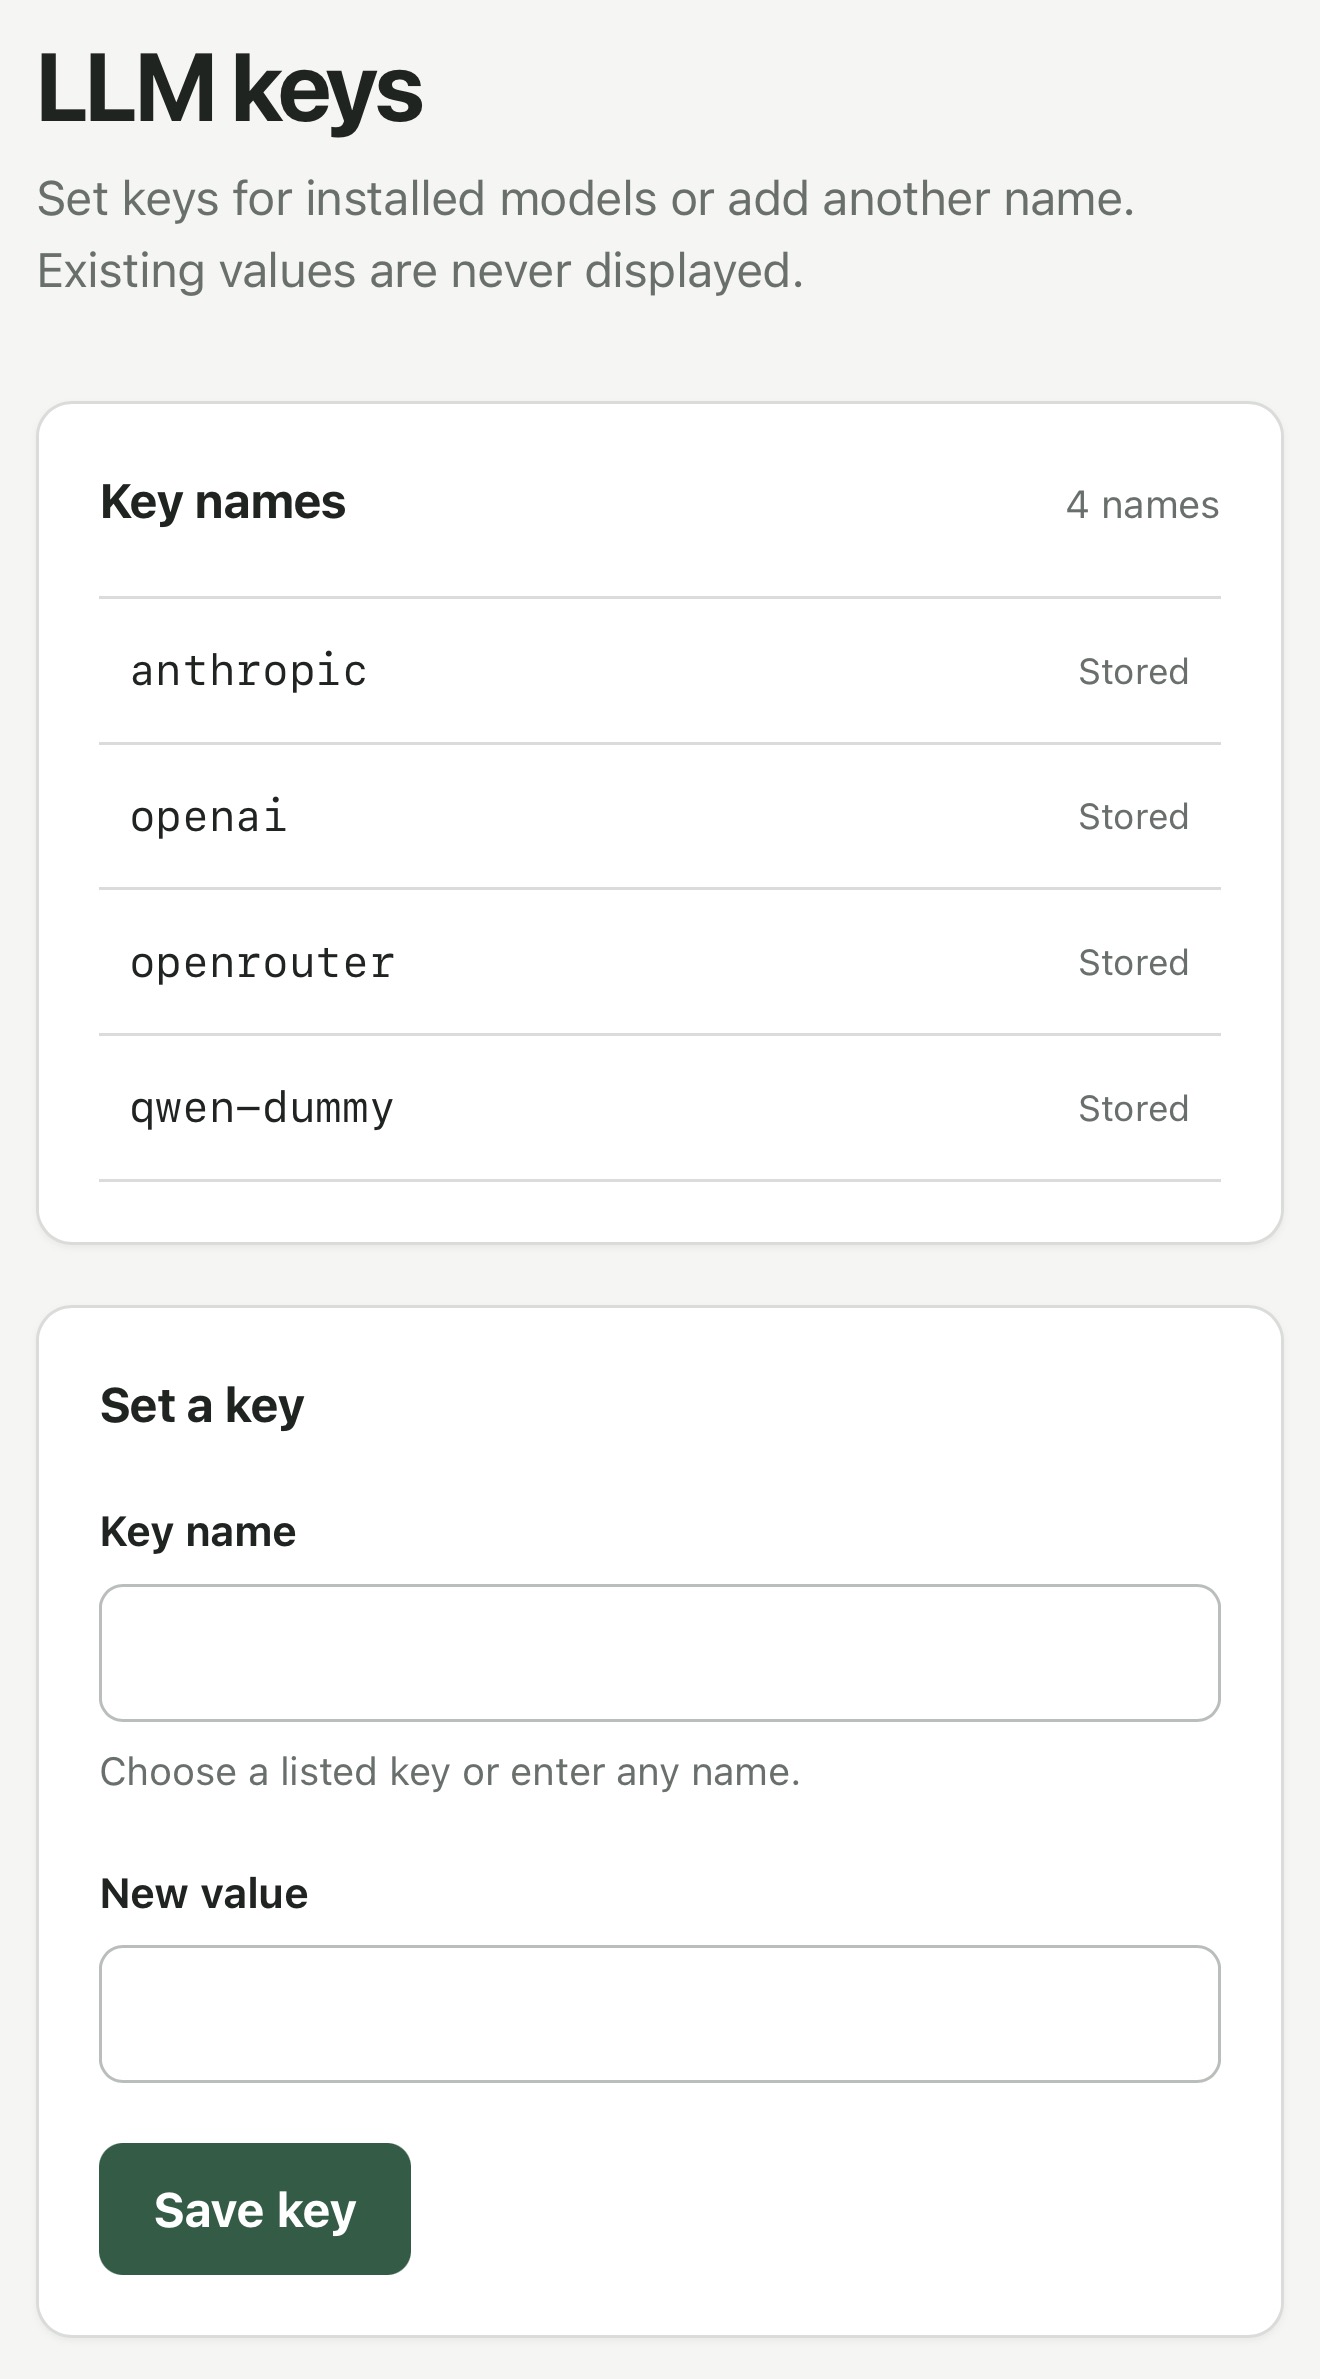
- 启动后,插件会生成包含本地网络 IP 或 Tailscale 设备 IP 的访问 URL,提供一个独立的图形界面用于保存额外的 API 密钥。
- 智能体在需要调用密钥时,可执行如 `llm keys get anthropic` 等 shell 命令,而非在 ChatGPT 聊天窗口中直接粘贴敏感信息。
- 该解决方案允许用户在手机等移动端控制远程机器运行编码智能体时,绕过直接在应用内输入 API 密钥的安全隐患。
背景与事实
2026 年 9 月 20 日,Simon Willison 发布了关于 llm-keys-ui 0.1 版本插件的技术说明。这一发布源于开发者在长期使用 Codex Remote 过程中遇到的具体痛点:用户经常需要利用远程机器处理大型语言模型(LLM)项目,并偶尔需要配置 API 密钥。然而,传统的做法要求将 API 密钥直接粘贴到 ChatGPT 应用程序的对话界面中,这引发了用户对密钥安全管理的担忧。
为了解决这一特定问题,开发者创建了一个专用插件。工作流程分为两个阶段:首先,用户指示 Codex 在目标远程机器上运行 `uvx --with llm-keys-ui llm keys-ui --all`。这条命令利用 uvx 工具临时安装并执行 llm-keys-ui,随后插件会在目标机器上启动一个本地服务,并向用户返回一个访问 URL。这个 URL 不仅包含本地网络地址,还特别支持 Tailscale 虚拟局域网中的设备 IP 地址,确保用户即使在跨网络环境下也能通过安全网络访问该接口。
在第二阶段,当智能体在后续操作中需要调用模型时,它不再依赖聊天历史中存在的密钥信息,而是通过 shell 命令 `llm keys get anthropic`(以 Anthropic 为例)从本地配置中获取密钥。这种机制将敏感数据隔离在智能体的对话上下文之外,仅通过系统级的命令行工具进行交互,从而提升了远程编码任务的安全性。
影响分析
对于中文开发者与技术从业者而言,该插件提供了一种应对“移动端远程控制”场景下密钥安全的新范式。随着 Codex Remote 等工具普及,越来越多开发者习惯通过手机监控或操作分布在不同物理位置的服务器。传统的安全实践建议避免在聊天记录中暴露 API 密钥,因为聊天日志可能被存档、同步或泄露。llm-keys-ui 通过将密钥管理下沉至机器本地,并提供基于网络的独立配置界面,有效降低了密钥在传输和存储环节被中间人截获或意外泄露的风险。这种“不粘贴”策略不仅适用于个人开发者使用 Tailscale 组建私有云的场景,也为团队在管理分布式计算资源时的密钥轮换提供了轻量级的技术参考。分析认为,这种将敏感配置与对话状态解耦的做法,将成为未来智能体开发中处理凭证管理的最佳实践之一。
适用边界
该解决方案主要适用于能够访问本地网络或已配置 Tailscale 网络的远程机器场景。如果目标机器处于完全隔离的空气间隙网络,或者用户无法通过浏览器访问由 `llm keys-ui` 生成的本地 URL,则无法完成密钥的初始注入。此外,该插件依赖 `uvx` 工具的存在,因此目标机器必须具备 Python 环境及 uv 包管理器的支持。对于需要完全离线操作且不依赖任何网络接口进行配置的极度敏感场景,此方案不适用,因为密钥的传输仍需通过本地网络层完成。
孤本观察
该插件的设计反映了一种“信任边界”转移的技术趋势:将敏感数据的入口从不可控的聊天上下文转移到可控的本地系统服务。编辑判断认为,随着远程编码智能体的普及,围绕“如何在不暴露会话历史的情况下注入凭证”的专用工具生态将会迅速增长。
常见问题
如何启动 llm-keys-ui 插件以生成本地密钥管理界面?
在目标远程机器上执行命令 `uvx --with llm-keys-ui llm keys-ui --all`。该命令利用 uvx 工具临时安装并执行插件,随后启动本地服务并返回包含本地 IP 或 Tailscale 设备 IP 的访问 URL。
智能体获取 API 密钥时应该使用什么命令,而不是直接粘贴?
智能体可通过执行 shell 命令(如 `llm keys get anthropic`)从本地配置中获取密钥。这种机制将敏感数据隔离在对话上下文之外,避免在 ChatGPT 聊天窗口中直接粘贴敏感信息。
llm-keys-ui 插件支持哪种网络环境下的远程访问?
该插件生成的访问 URL 包含本地网络 IP 或 Tailscale 虚拟局域网中的设备 IP 地址。这意味着用户即使在跨网络环境下,也能通过 Tailscale 安全网络访问该接口进行密钥配置。
使用 llm-keys-ui 插件的目标机器需要具备哪些前提条件?
目标机器必须支持 `uvx` 工具,即具备 Python 环境及 uv 包管理器的支持。此外,用户需能通过浏览器访问由插件生成的本地 URL,若机器处于完全隔离的空气间隙网络或无法访问本地 URL,则无法完成密钥注入。