

一句话结论
Unsloth Studio 通过指纹绑定与独立序列化门控,在运行前重新校验模型仓库变更,有效拦截经 Hugging Face 平台投递的恶意代码。
关键要点
- Hugging Face 平台出现伪装成 OpenAI Privacy Filter 的恶意仓库,其 loader.py 脚本在 Windows 系统上运行信息窃取器,HiddenLayer 称其约 244,000 次下载量可能被夸大。
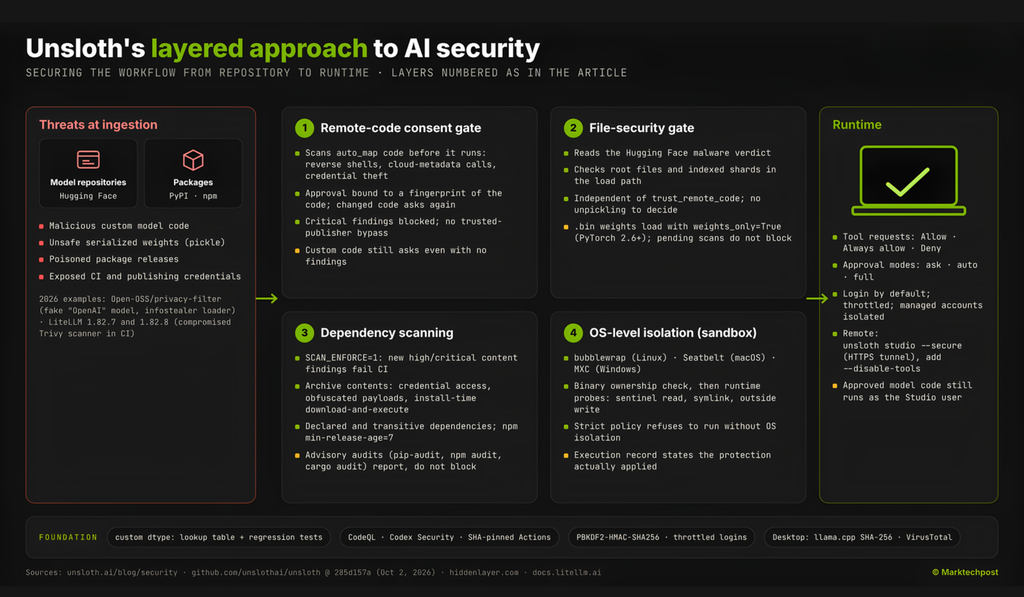
- Unsloth Studio 实施四点检查流程:指纹绑定代码审批、独立权重文件门控、探测式操作系统沙箱以及强制包内容扫描,这些协议补充而非替代现有的固定修订版本与网络限制控制。
- 当远程模型仓库发生变化时,Unsloth Studio 会对扫描过的代码指纹及扫描器版本在每次加载时重新检查,代码变更需重新获得用户同意,若远程代码无法获取则直接阻止加载。
- 该门控机制已在实际场景中触发,deepseek-ai/deepseek-ocr 因显示 exec/eval 发现要求审批,moonshotai/Kimi-VL-A3B-Instruct 因高级混淆被标记,Unsloth 在其适配仓库中移除了相关风险调用。
- 不安全序列化权重检查独立于远程代码同意,Studio 读取 Hugging Face 仓库恶意软件扫描结果以阻止选中加载器反序列化路径中的被标记文件,但纯本地模型文件夹不在覆盖范围内。
背景与事实
Hugging Face 平台曾托管一个伪装成 OpenAI Privacy Filter 发布的仓库,其模型卡片几乎逐字复制官方描述,但 loader.py 脚本会在 Windows 系统上获取并运行信息窃取器。该恶意仓库曾登上趋势榜第 1 位,安全公司 HiddenLayer 指出其约 244,000 次下载量很可能被夸大。这一事件表明,仅依靠安全公告检查不足以防范风险,因为恶意发布可能在公告发布前已广泛分发,2026 年 3 月的 LiteLLM 安全事件也印证了这一点。
针对上述威胁模型,Unsloth Studio 采用四点检查流程保护运行时环境,包括指纹绑定的代码审批、独立的权重文件门控、探测操作系统沙箱以及强制包内容扫描。当仓库发生变化时,Studio 会对扫描过的代码指纹及扫描器版本在每次加载时重新检查。代码变更需重新获得同意,适配器加基础模型加载时,Studio 会评估两个仓库,包括分词器、处理器和嵌套配置。高和中等严重性发现需匹配当前指纹的审批,若远程代码无法获取,加载将被阻止。受信发布者无全面豁免权,第一方仓库仍可被停止。扫描器检测具体行为,如打开反向 Shell、访问云元数据端点或窃取凭据。
在权重文件处理方面,不安全序列化权重包含恶意 pickle 文件,被 Studio 独立于远程代码同意进行检查。Studio 读取 Hugging Face 的仓库恶意软件扫描结果,阻止选中加载器将反序列化的路径中的被标记文件,包括权重索引引用的嵌套分片。值得注意的是,该门控不是失败关闭机制:扫描元数据不可用或待处理时,加载可继续。Unsloth 要求 PyTorch 2.6+ 最低版本,.bin 权重以 weights_only=True 加载。测试仓库 mcpotato/42-eicar-street 因警告列出未下载的不安全文件而被阻止加载。
影响分析
对于中文开发者与从业者而言,这一机制的实际影响在于明确了“运行时重校验”与“静态扫描”的边界。分析判断认为,该方案并未将静态扫描视为沙箱替代品,获批后远程模型代码仍以 Studio 用户身份无限制运行,静态模式可能被规避。这意味着企业用户在采用该方案时,必须结合网络限制和凭据范围控制,而非单纯依赖软件层面的检查。
此外,针对本地开发场景,该结论存在明显边界:纯本地模型文件夹不在覆盖范围内,部分保护属于 Unsloth Studio 和 Desktop,依赖扫描和审计限制位于开发工作流,这些保护不会自动保护导入独立库的 Notebook。因此,使用 Jupyter Notebook 等独立环境加载远程模型代码的开发者,仍需自行实施密码保护、限流、多用户账户及加密密钥等措施,不能默认依赖 Unsloth 提供的防护体系。
适用边界
该结论在以下条件下不成立:当用户将 Unsloth 的依赖库独立导入 Jupyter Notebook 或其他未受 Studio 沙箱保护的环境时,本文所述的指纹绑定与序列化门控不会自动生效;当扫描元数据不可用或处于待处理状态时,加载流程可继续,此时门控处于非失败关闭状态;纯本地模型文件夹完全不在该覆盖范围内,用户需自行承担本地文件的安全风险。
孤本观察
编辑观察认为,将“包内容扫描”设为强制执行层而非仅作为报告工具,是应对供应链投毒的关键设计;同时,明确区分“运行时代码执行”与“静态文件扫描”的边界,揭示了当前 AI 工具安全架构中遗留的信任假设风险。




常见问题
Unsloth Studio 要求 PyTorch 的最低版本是多少?
Unsloth Studio 要求 PyTorch 2.6+ 最低版本。
Hugging Face 平台恶意的伪装仓库中,被指可能夸大的下载量约为多少?
安全公司 HiddenLayer 称其约 244,000 次下载量可能被夸大。
当远程模型仓库发生变化时,Unsloth Studio 是如何处理代码校验的?
Studio 会对扫描过的代码指纹及扫描器版本在每次加载时重新检查,代码变更需重新获得用户同意,若远程代码无法获取则直接阻止加载。
Unsloth Studio 的序列化权重检查机制在扫描元数据不可用时会停止加载吗?
不会,该门控不是失败关闭机制:当扫描元数据不可用或待处理时,加载可继续。
Unsloth Studio 的运行时重校验机制能自动保护在 Jupyter Notebook 中加载的远程模型代码吗?
不能,当用户将 Unsloth 依赖库独立导入 Jupyter Notebook 等未受 Studio 沙箱保护的环境时,指纹绑定与序列化门控不会自动生效。
来源:MarkTechPost